

Республика Мордовия, г. Саранск, ул. Б. Хмельницкого, 14
Наш клиент обратился к нам с просьбой о помощи в ограничении прав доступа в системе 1С, а именно в разделении прав пользователей в разрезе динамически меняющихся данных. Для реализации этого проекта мы применили стандартный сценарий, исключающий необходимость включения ограничений прав на уровне записей, что значительно снижает нагрузку на систему. Вместо этого мы добавляем роли и затем проверяем их наличие в модуле, чтобы определить возможность редактирования определенных документов.
Этапы:
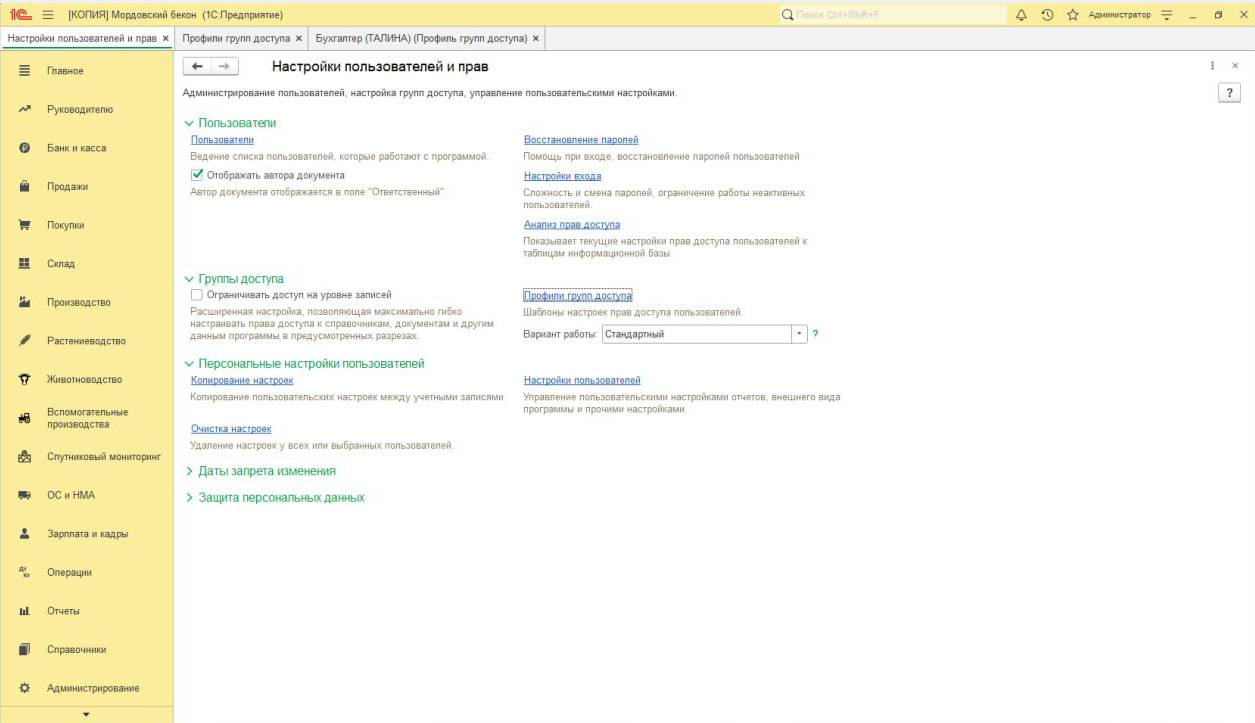
Настройка пользователей и прав
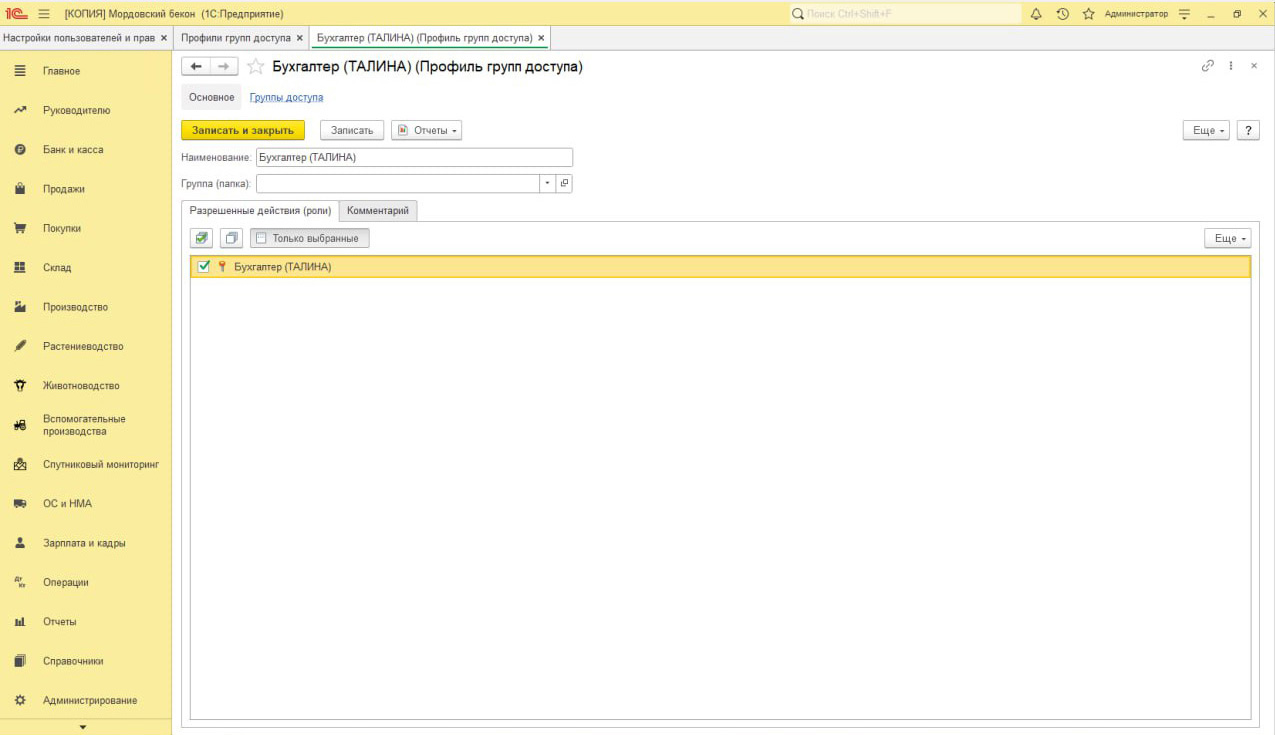
Настройка профиля групп доступа
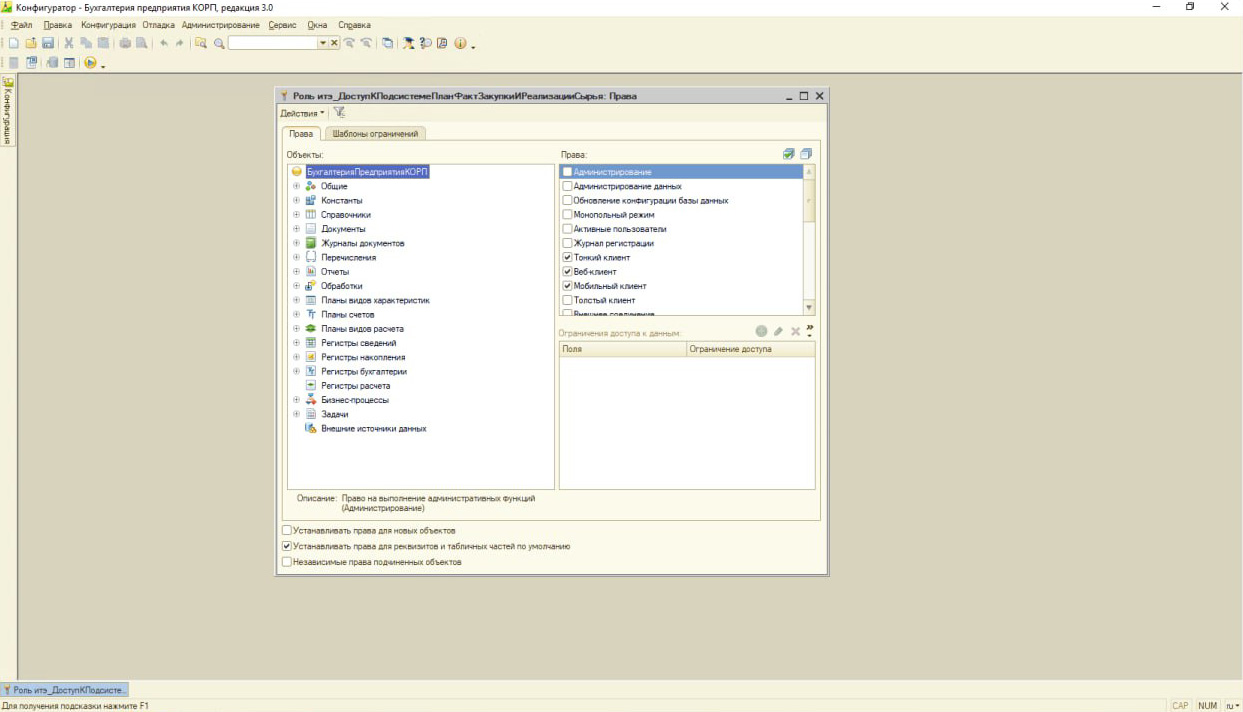
Настройка роли
Ограничение прав доступа обеспечивает безопасность данных, предотвращая несанкционированный доступ и изменение информации. Разделение прав пользователей на различные уровни гарантирует, что каждый пользователь имеет доступ только к необходимым ему данным.




